WordPress 7.1.1: qué corrige y por qué debes actualizar
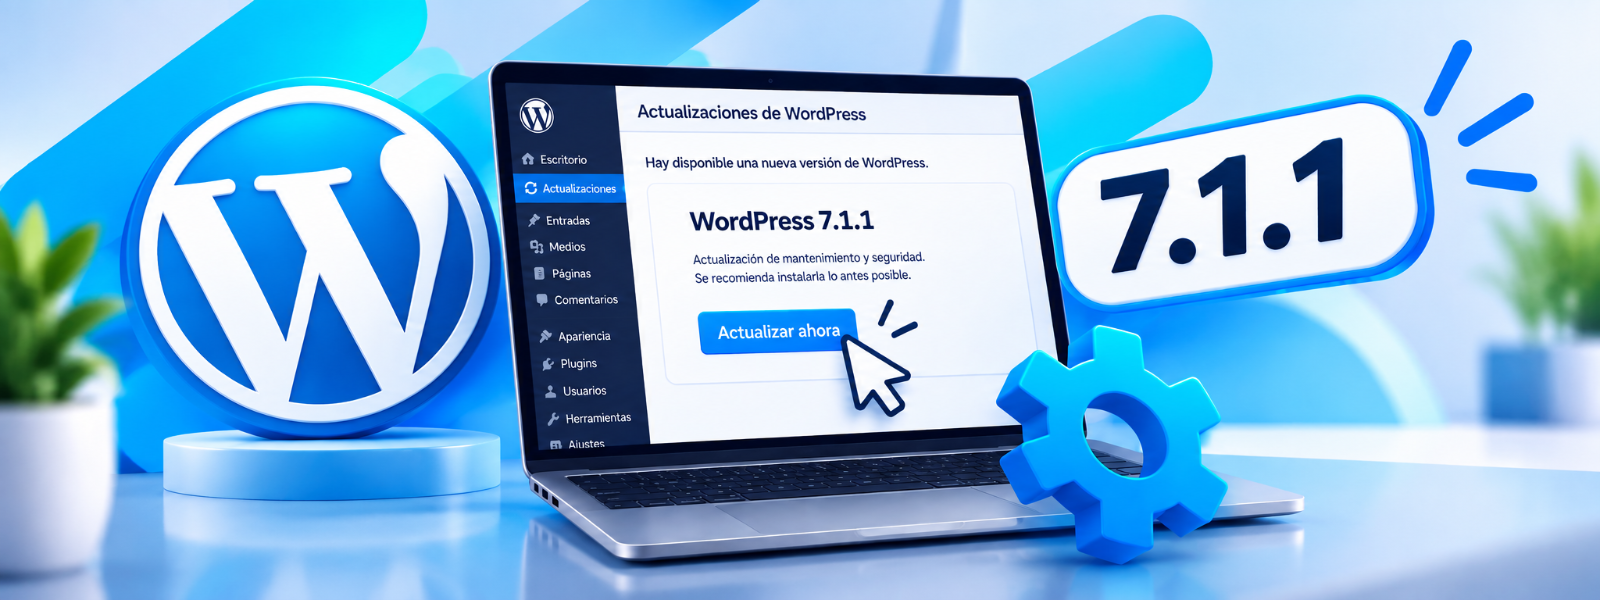
WordPress acaba de publicar WordPress 7.1.1, una actualización de mantenimiento y seguridad que llega apenas unas semanas después de WordPress 7.1. Aunque por su numeración pueda parecer una actualización menor, esta vez conviene prestarle atención: la nueva versión soluciona 11 vulnerabilidades de seguridad, además de incorporar 17 correcciones en WordPress Core y 19 en el editor de bloques.
De hecho, el equipo de WordPress recomienda actualizar los sitios inmediatamente. Si tienes una web, blog, tienda online o cualquier otro proyecto basado en WordPress, te contamos qué corrige WordPress 7.1.1, qué vulnerabilidades fueron solucionadas y qué debes tener en cuenta antes de actualizar.
Hosting WordPress
WordPress alojado en la nube con grandes herramientas e IA. Backup diario y blindaje de seguridad, a tu alcance. ¡Descuentos por tiempo limitado!
¿Qué es WordPress 7.1.1?
WordPress 7.1.1 es la primera actualización de mantenimiento de WordPress 7.1 y fue publicada oficialmente el 17 de septiembre de 2026. No incorpora grandes funciones nuevas y su objetivo es otro: corregir errores encontrados desde el lanzamiento de WordPress 7.1 y solucionar problemas de seguridad que afectan tanto al núcleo como a diferentes componentes del CMS.
La actualización incluye:
- 17 correcciones de errores en WordPress Core.
- 19 correcciones en el editor de bloques.
- 11 correcciones de seguridad que son importantes.
Por eso, si ya utilizas WordPress 7.1, no hay demasiadas razones para permanecer en esa versión. WordPress.org recomienda instalar 7.1.1 inmediatamente debido a las correcciones de seguridad incluidas. Inclusive muchos dueños de sitios web prefirieron aguardar a que salga esta versión para actualizar a 7.1.
WordPress 7.1.1 corrige 11 vulnerabilidades de seguridad
Este es, sin dudas, el cambio más importante: las 11 vulnerabilidades solucionadas no corresponden a un único componente. Hay problemas relacionados con XSS, permisos de usuarios, REST API, XML-RPC, Multisite, comentarios y exposición de información privada, entre otros que deben de ser solucionados.
Algunas requieren que el atacante tenga una cuenta en WordPress con determinados permisos. Otras, en cambio, pueden explotarse sin autenticación bajo ciertas condiciones.
Veamos las más importantes.
Vulnerabilidades XSS almacenadas
WordPress 7.1.1 soluciona dos problemas relacionados con Cross-Site Scripting almacenado o Stored XSS. Uno de ellos afecta a `wpautop()`, la función que WordPress utiliza para aplicar automáticamente formato de párrafos al contenido.
Bajo determinadas condiciones, un visitante no autenticado podía inyectar código que quedara almacenado en el sitio. Para que el ataque tuviera éxito era necesaria la aprobación del comentario que contenía el contenido malicioso. Además, también se corrigió otra vulnerabilidad XSS relacionada con las imágenes de cabecera personalizadas de algunos temas de WordPress.
Este tipo de vulnerabilidad es especialmente sensible porque puede permitir que código JavaScript malicioso termine ejecutándose en el navegador de otros usuarios.
Una URL podía instalar y previsualizar un tema
Otra de las correcciones afecta al sistema de temas. Mediante una URL especialmente preparada era posible provocar la instalación y previsualización automática de un tema inactivo procedente de WordPress.org. La vulnerabilidad fue reportada de forma responsable y quedó corregida con WordPress 7.1.1.
Path Traversal en la REST API
La actualización también corrige una vulnerabilidad de Path Traversal autenticado en el controlador de plantillas de la REST API de WordPress.
Un ataque de Path Traversal intenta manipular una ruta para acceder a archivos o directorios que normalmente deberían encontrarse fuera del alcance del usuario. En este caso se requería autenticación, pero sigue siendo una corrección importante porque afecta a una de las interfaces que WordPress utiliza para comunicarse con aplicaciones y servicios externos.
WordPress corrige otro problema relacionado con XML-RPC
XML-RPC vuelve a aparecer entre las correcciones de seguridad como en muchas otras oportunidades. WordPress 7.1.1 soluciona un problema que permitía utilizar XML-RPC para publicar contenidos del tipo customize_changeset, evitando determinadas comprobaciones del permiso edit_css.
¿Esto significa esto que debes desactivar XML-RPC? No necesariamente. XML-RPC sigue siendo utilizado por algunas aplicaciones, plugins e integraciones externas. Si tu sitio lo necesita, puedes mantenerlo habilitado. Lo importante es utilizar una versión actualizada de WordPress.
Si no sabes exactamente qué hace esta función, en WNPower tenemos una guía completa sobre qué es XML-RPC en WordPress y cuándo conviene deshabilitarlo.
Usuarios Contributor podían sobrescribir publicaciones
Otro problema solucionado podía permitir que un usuario autenticado con perfil Contributor o superior sobrescribiera determinadas publicaciones. Esta corrección es especialmente relevante en sitios donde varias personas tienen acceso al panel de WordPress: medios de comunicación, blogs con varios autores, sitios corporativos o proyectos administrados por equipos.
No todos los problemas de seguridad de WordPress provienen de usuarios externos y una correcta separación de permisos y roles también es fundamental para proteger una instalación.
Exposición de información de publicaciones privadas y borradores
WordPress 7.1.1 también corrige problemas que podían revelar información que normalmente debería permanecer oculta. Entre ellos se encontraba la posibilidad de exponer:
- El título de determinadas publicaciones privadas;
- El slug de publicaciones en estado borrador;
- El slug de publicaciones pendientes de publicación.
Aunque no implicaban necesariamente acceso al contenido completo, esta información puede resultar sensible y facilitar otros intentos de ataque o reconocimiento del sitio.
Más correcciones en permisos, comentarios y Multisite
En este caso también WordPress corrigió una vulnerabilidad que podía permitir a usuarios autenticados modificar relaciones entre comentarios, incluyendo notas, y otra relacionada con instalaciones WordPress Multisite, donde un administrador de un sitio podía activar a nivel de red determinados plugins reservados para ese ámbito.
También se solucionó un problema en la HTML API mediante el cual determinadas secuencias podían escapar del contexto de un comentario HTML.
Si contamos, son 11 vulnerabilidades diferentes, lo que explica que WordPress haya recomendado actualizar inmediatamente. 👌
¿WordPress 7.1.1 también corrige errores de funcionamiento?
Sí. La seguridad se lleva buena parte de la atención, pero WordPress 7.1.1 también es una actualización de mantenimiento. Desde el lanzamiento de WordPress 7.1, los desarrolladores estuvieron siguiendo los reportes enviados a los foros oficiales, WordPress Trac y el repositorio de Gutenberg para detectar errores y regresiones.
El resultado fueron 17 correcciones en WordPress Core y 19 en el editor de bloques, y son cambios destinados principalmente a mejorar la estabilidad de la versión 7.1 y solucionar comportamientos inesperados encontrados después de su lanzamiento.
Por eso puedes beneficiarte de WordPress 7.1.1 incluso si hasta ahora no encontraste ningún problema visible en tu sitio.
¿Conviene actualizar WordPress 7.1.1?
La respuesta es Sí. Si tienes WordPress 7.1 instalado, lo recomendable es actualizar a WordPress 7.1.1 cuanto antes. En este caso no estamos hablando solamente de mejoras visuales o nuevas funciones que puedas decidir utilizar más adelante. La versión incluye correcciones para vulnerabilidades que ya son públicas.
Mantener WordPress actualizado permite:
- Corregir vulnerabilidades conocidas;
- Reducir la superficie de ataque de tu sitio;
- Solucionar errores de WordPress Core;
- Mejorar la estabilidad del editor de bloques;
- Mantener una mejor compatibilidad con plugins y temas actualizados.
Hay además otro punto importante: una vez que WordPress publica una actualización de seguridad, también se hace pública información sobre las vulnerabilidades corregidas; y por ello no conviene mantener durante demasiado tiempo una instalación vulnerable.
Cómo actualizar a WordPress 7.1.1
Actualizar es muy sencillo y, en la mayoría de los sitios, puedes hacerlo directamente desde el panel de administración. Antes de comenzar, asegúrate de contar con un backup reciente de tu sitio y de su base de datos.
Luego:
- Ingresa a tu panel de WordPress.
- Ve a Escritorio > Actualizaciones.
- Comprueba que WordPress 7.1.1 aparezca como disponible.
- Haz clic en Actualizar ahora.
- Espera a que WordPress termine el proceso.
- Comprueba que el sitio y el panel de administración funcionen correctamente.
Si tienes activadas las actualizaciones automáticas en segundo plano, es posible que WordPress 7.1.1 ya se haya instalado o que el proceso comience automáticamente.
Qué deberías revisar después de actualizar WordPress
Una actualización de mantenimiento como esta debería resultar transparente para la mayoría de los sitios. Aun así, siempre es buena idea dedicar unos minutos a comprobar las funciones principales después de actualizar.
Por ejemplo:
- Abre la página de inicio y algunas páginas internas;
- Comprueba el acceso a `wp-admin`;
- Edita una entrada con el editor de bloques;
- Revisa formularios de contacto;
- Verifica plugins importantes;
- Limpia la caché si utilizas un plugin o sistema de caché;
- Comprueba el proceso de compra si utilizas WooCommerce.
Si administras una tienda online, una web con mucho tráfico o un proyecto con desarrollos personalizados, puedes probar primero la actualización en un entorno de staging. Y, como siempre, contar con un backup antes de empezar te permitirá volver rápidamente al estado anterior si aparece alguna incompatibilidad.
¿Qué pasa si todavía utilizas una versión anterior de WordPress?
Las vulnerabilidades descubiertas no afectan solamente a WordPress 7.1. Esto quiere decir que si estás corriendo WordPress 7.0 y WordPress 6.9 están afectados por las 11 vulnerabilidades, por lo que se publicaron las versiones 7.0.5 y 6.9.8 con las correspondientes correcciones.
WordPress recuerda expresamente que solo la versión más reciente recibe soporte activo. Las correcciones para ramas anteriores se proporcionan como una medida adicional de seguridad y siempre se recomienda mantenerse en la última versión para evitar cualquier inconveniente.
Actualizar WordPress es importante, pero no suficiente
Instalar WordPress 7.1.1 elimina las vulnerabilidades conocidas corregidas en esta versión, pero la seguridad de un sitio no depende solamente del núcleo. WordPress funciona como un ecosistema en el que intervienen el propio CMS, plugins, temas, PHP, base de datos, servidor y usuarios.
Por eso recomendamos acompañar las actualizaciones de WordPress con algunas buenas prácticas básicas:
- Mantener plugins y temas actualizados;
- Eliminar extensiones que ya no utilizas;
- Descargar plugins y temas desde fuentes confiables;
- Utilizar contraseñas únicas y seguras;
- Activar autenticación en dos pasos cuando sea posible;
- Mantener PHP actualizado;
- Limitar la cantidad de usuarios administradores;
- Realizar backups periódicos;
También es importante utilizar un hosting optimizado para WordPress que mantenga actualizada y protegida la infraestructura sobre la que funciona tu web. La combinación de un WordPress actualizado, buenos hábitos de administración y una infraestructura adecuada reduce considerablemente las posibilidades de tener problemas. ✅
¿Ya actualizaste tu WordPress?
WordPress 7.1.1 no trae grandes novedades visuales ni nuevas herramientas para mostrar. Y justamente por eso sería fácil pasarla por alto, pero detrás de ese pequeño cambio de numeración están las 11 vulnerabilidades de seguridad y decenas de errores corregidos.
Si tu sitio utiliza WordPress 7.1, nuestra recomendación es sencilla: haz un backup y actualiza cuanto antes. Y si todavía utilizas una versión anterior, aprovecha para comprobar si tu instalación está al día. Mantener WordPress, plugins y temas actualizados sigue siendo una de las medidas más simples y efectivas para cuidar la seguridad y estabilidad de tu web.
¡WordPress saludable! ¡Siempre!
Preguntas frecuentes sobre WordPress 7.1.1
¿Cuándo salió WordPress 7.1.1?
WordPress 7.1.1 fue publicado oficialmente el 17 de septiembre de 2026 como una actualización de mantenimiento y seguridad de WordPress 7.1.
¿Qué corrige WordPress 7.1.1?
WordPress 7.1.1 incluye 17 correcciones de errores en WordPress Core, 19 correcciones en el editor de bloques y 11 correcciones de seguridad.
¿WordPress 7.1.1 es una actualización de seguridad?
Sí. WordPress 7.1.1 es una actualización de mantenimiento y seguridad. Soluciona 11 vulnerabilidades relacionadas con XSS, REST API, XML-RPC, permisos de usuarios, Multisite y exposición de información, entre otros problemas.
¿Es necesario actualizar WordPress 7.1.1?
Sí. El equipo oficial de WordPress recomienda actualizar los sitios inmediatamente debido a las vulnerabilidades de seguridad corregidas en esta versión.
¿Cómo actualizar WordPress a 7.1.1?
Ingresa a Escritorio > Actualizaciones del wp-admin y haz clic en Actualizar ahora. Antes de actualizar, es recomendable disponer de un backup reciente del sitio y de la base de datos.
¿WordPress 7.1.1 se instala automáticamente?
Puede hacerlo. Si tu instalación admite las actualizaciones automáticas en segundo plano, WordPress puede iniciar automáticamente la actualización a la versión 7.1.1.
¿Cuál es la última versión de WordPress?
Actualmente, WordPress 7.1.1 es la última versión estable de WordPress. Fue publicada el 17 de septiembre de 2026.
¿Cuál será la próxima versión de WordPress?
La próxima versión mayor será WordPress 7.2, cuyo lanzamiento está previsto actualmente para diciembre de 2026.